|
Календарь мероприятий
октябрь  2026
Пн |
Вт |
Ср |
Чт |
Пт |
Сб |
Вс |
| | | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 | 11 | 12 | 13 | 14 | 15 | 16 | 17 | 18 | 19 | 20 | 21 | 22 | 23 | 24 | 25 | 26 | 27 | 28 | 29 | 30 | 31 | |
показать все 
Новости партнеров
Бизнес попросил правительство льготные кредиты на оборудование для работы ИИ
Читать далее
GISDAYS 2026: девятый ход главной ИБ-площадки страны пройдёт в двух столицах
Читать далее
Группа «Борлас» получила статус мастер-дистрибьютора по продуктам LS-TECH
Читать далее
«ТризТех» проведет первое большое мероприятие по сетевой безопасности
Читать далее
«Газинформсервис» и Fortis расскажут о российском решении для изоляции веб-сессий
Читать далее
показать все
Статьи
ИТ-инфраструктура в условиях дефицита
Читать далее
Это просто AI FOMO
Читать далее
Как вы выстраиваете систему безопасности в новых реалиях?
Читать далее
Какие компетенции нужны ИТ-директору, помимо технических знаний
Читать далее
ИT-менеджмент и «ссылка в Сибирь»: кровавая битва за души айтишников
Читать далее
Ключевая задача для технологического бизнеса — адаптация к новым правилам
Читать далее
Точность до метра и сантиметра: как применяют технологии позиционирования
Читать далее
Как искусственный интеллект изменит экономику
Читать далее
Эпоха российской ориентации на Запад в сфере программного обеспечения завершилась
Читать далее
Сладкая жизнь
Читать далее
показать все
|
Как вы выстраиваете систему безопасности в новых реалиях?
Главная / Статьи / Опросы / Как вы выстраиваете систему безопасности в новых реалиях?
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Как вы выстраиваете систему безопасности в новых реалиях?
Российский бизнес остается одной из главных мишеней киберпреступников. За 2025 год и первое полугодие 2026 года в открытом доступе появилось 326 утечек баз данных отечественных компаний – почти вдвое больше, в странах Латинской Америки, Ближнего Востока, Африки, Азиатско-Тихоокеанского региона и СНГ, отмечают специалисты F6. В этих базах – около 1,175 млрд строк с данными российских пользователей. Причина такого масштаба – участившиеся во время геополитического конфликта кибератаки на бизнес и госорганизации с целью кражи данных и нанесения максимального ущерба компаниям и их клиентам.
1. Как вы оцениваете интенсивность и характер кибератак внутри своей компании и в профессиональном сообществе? Заметили ли вы смещение фокуса с классического финансового вымогательства на деструктивные действия?
2. Какие меры вы внедрили или усилили за последний год-два, чтобы минимизировать риск утечек? Что, на ваш взгляд, наиболее эффективно работает?
3. Как выстраиваете работу по проактивному обнаружению угроз? Какие инструменты используете?
4. С какими основными сложностями вы сталкиваетесь при защите от утечек: нехватка квалифицированных кадров, ограничения по бюджету, сложность интеграции новых решений, регуляторные требования?
5. Достаточно ли современных ИБ-решений для защиты организации от киберпреступников?
На вопросы «БИТа» отвечают эксперты отечественных компаний
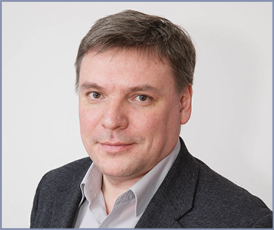 Максим Захаренко,
СЕО «Облакотека»
«Решить проблему безопасности покупкой одного, даже самого современного ИБ-продукта, невозможно. На практике работает только многоуровневая защита»
Мы видим, что за последние два года изменились не только интенсивность, но и характер атак. Раньше злоумышленникам чаще всего была нужна прямая финансовая выгода. Сегодня все больше атак нацелены на другое: нарушить работу инфраструктуры, уничтожить или зашифровать данные, получить доступ к критичным системам. Особенно уязвимы государственные организации и компании, которые работают с большими массивами персональных и других значимых данных.
Решить проблему безопасности покупкой одного, даже самого современного ИБ-продукта, невозможно. На практике работает только многоуровневая защита: сегментация инфраструктуры, контроль доступа и привилегированных учетных записей, резервное копирование, мониторинг событий, регулярное обновление систем, анализ уязвимостей и постоянная работа с сотрудниками.
При этом резервная копия сама по себе уже не гарантирует восстановления. Важно изолировать копии от основной инфраструктуры и регулярно проверять, действительно ли можно из них восстановиться.
Отдельное направление — проактивное обнаружение угроз. Чем раньше замечена аномальная активность, тем меньше потенциальный ущерб. Поэтому растет значение централизованного сбора и анализа событий безопасности, мониторинга инфраструктуры и автоматизации реакции на инциденты.
Для государственных информационных систем вопрос стоит еще шире. Здесь требования безопасности должны учитываться уже на этапе проектирования инфраструктуры. Именно по такому принципу мы развиваем сервис «Облакотека ГИС»: защищенная облачная среда позволяет строить ГИС с учетом требований регуляторов и переносить часть сложных инфраструктурных и эксплуатационных задач на сторону облачного провайдера.
Главная сложность сегодня, на мой взгляд, не в отсутствии технологий — решений на рынке достаточно. Сложнее собрать их в работающую систему, обеспечить квалифицированную эксплуатацию и постоянно адаптировать защиту под меняющиеся угрозы. Поэтому безопасность — не конечный проект, который однажды можно завершить, а непрерывный процесс.
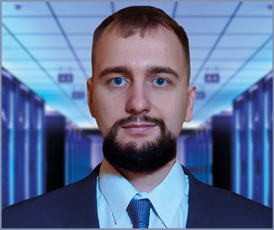 Максим Горшков,
тимлид пентеста инфраструктуры компании «Тензор» (разработчик Saby, ex. СБИС)
«Хакерские группировки находят рабочий вектор атаки на инфраструктуру, после чего могут массово использовать его против других организаций. Поэтому большое значение имеет оперативный обмен информацией об угрозах»
Мы видим рост интенсивности кибератак, направленных на деструктивные действия. Злоумышленники ищут возможности не только получить доступ к инфраструктуре, но и нанести максимальный ущерб организации.
В минимизации утечек важную роль играют OSINT и Threat Intelligence. Хакерские группировки находят рабочий вектор атаки на инфраструктуру, после чего могут массово использовать его против других организаций. Поэтому большое значение имеет оперативный обмен информацией об угрозах. При обнаружении киберугроз компании передают информацию через единый федеральный центр. Если злоумышленники используют один и тот же сценарий против нескольких организаций, другие компании могут заранее узнать об угрозе и принять необходимые защитные меры.
Мы занимаемся Threat Hunting — целенаправленным поиском признаков угроз в инфраструктуре. Эту работу выполняют высококвалифицированные специалисты с использованием собственных разработок компании. Такой подход позволяет искать угрозы проактивно, еще до того, как они приведут к инциденту.
На текущем этапе принципиальных сложностей нет: процессы защиты от киберугроз налажены и работают в штатном режиме.
Любое технологическое решение — это прежде всего инструмент. Какими бы современными ни были средства защиты, главным и наиболее ответственным звеном системы кибербезопасности остаются высококвалифицированные специалисты по информационной безопасности. Именно их экспертиза позволяет правильно оценивать угрозы, выбирать необходимые инструменты и своевременно реагировать на атаки.
Ключевые слова: безопасность, киберугрозы, киберпреступники, утечки данных, средства защиты, специалисты по ИБ.
В начало⇑
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Комментарии отсутствуют
Комментарии могут отставлять только зарегистрированные пользователи
|
Вакансии на сайте Jooble
|