|
Календарь мероприятий
октябрь  2026
Пн |
Вт |
Ср |
Чт |
Пт |
Сб |
Вс |
| | | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 | 11 | 12 | 13 | 14 | 15 | 16 | 17 | 18 | 19 | 20 | 21 | 22 | 23 | 24 | 25 | 26 | 27 | 28 | 29 | 30 | 31 | |
показать все 
Новости партнеров
Рынок систем резервного копирования в России вырос на 18% в первом полугодии 2026 года
Читать далее
Бизнес попросил правительство льготные кредиты на оборудование для работы ИИ
Читать далее
GISDAYS 2026: девятый ход главной ИБ-площадки страны пройдёт в двух столицах
Читать далее
Группа «Борлас» получила статус мастер-дистрибьютора по продуктам LS-TECH
Читать далее
«ТризТех» проведет первое большое мероприятие по сетевой безопасности
Читать далее
показать все
Статьи
ИТ-инфраструктура в условиях дефицита
Читать далее
Это просто AI FOMO
Читать далее
Как вы выстраиваете систему безопасности в новых реалиях?
Читать далее
Какие компетенции нужны ИТ-директору, помимо технических знаний
Читать далее
ИT-менеджмент и «ссылка в Сибирь»: кровавая битва за души айтишников
Читать далее
Ключевая задача для технологического бизнеса — адаптация к новым правилам
Читать далее
Точность до метра и сантиметра: как применяют технологии позиционирования
Читать далее
Как искусственный интеллект изменит экономику
Читать далее
Эпоха российской ориентации на Запад в сфере программного обеспечения завершилась
Читать далее
Сладкая жизнь
Читать далее
показать все
|
Банковский троянец атакует любителей взломанных мобильных игр
Главная / Новости партнеров / Банковский троянец атакует любителей взломанных мобильных игр
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Вирусные аналитики компании «Доктор Веб» постоянно фиксируют случаи распространения разнообразных банковских троянцев, которые предназначены для заражения мобильных устройств под управлением ОС Android. Не секрет, что киберпреступники очень часто стараются замаскировать такие вредоносные приложения под безобидные и полезные программы. Не стал исключением и банкер Android.BankBot.104.origin, которого вирусописатели преподносят потенциальным жертвам как ПО для взлома популярных мобильных игр, а также под видом программ для читерства
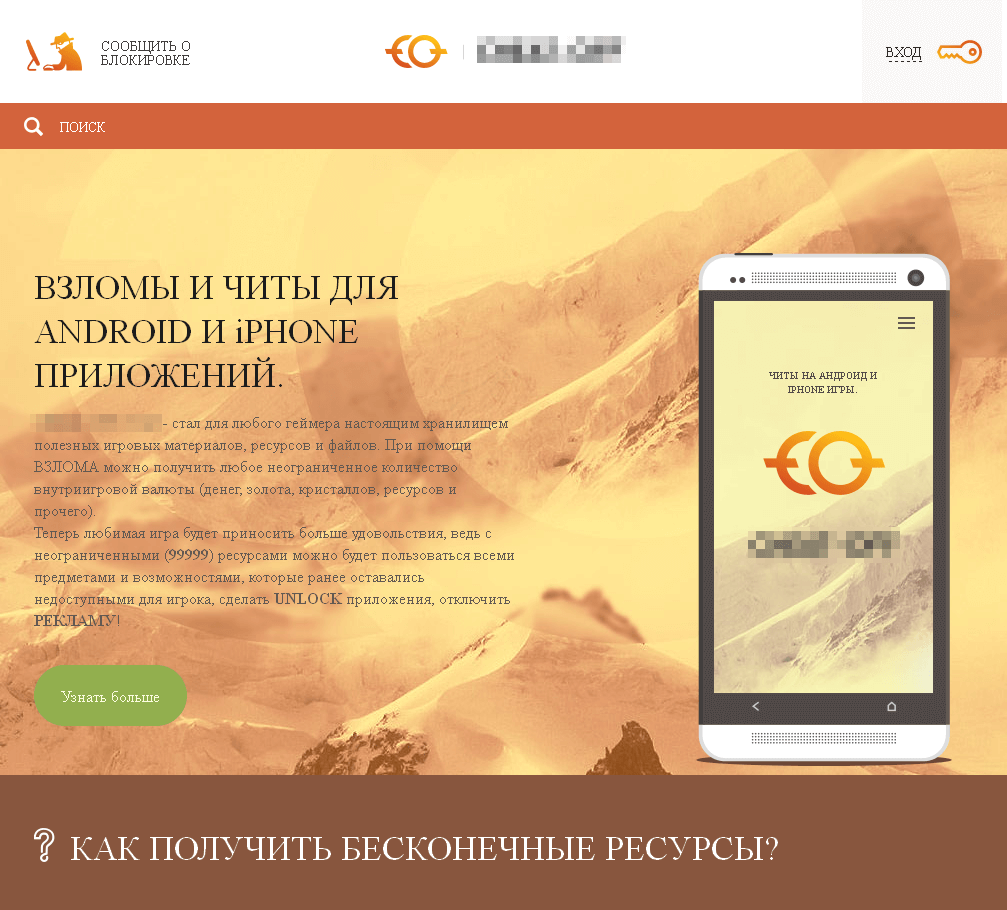
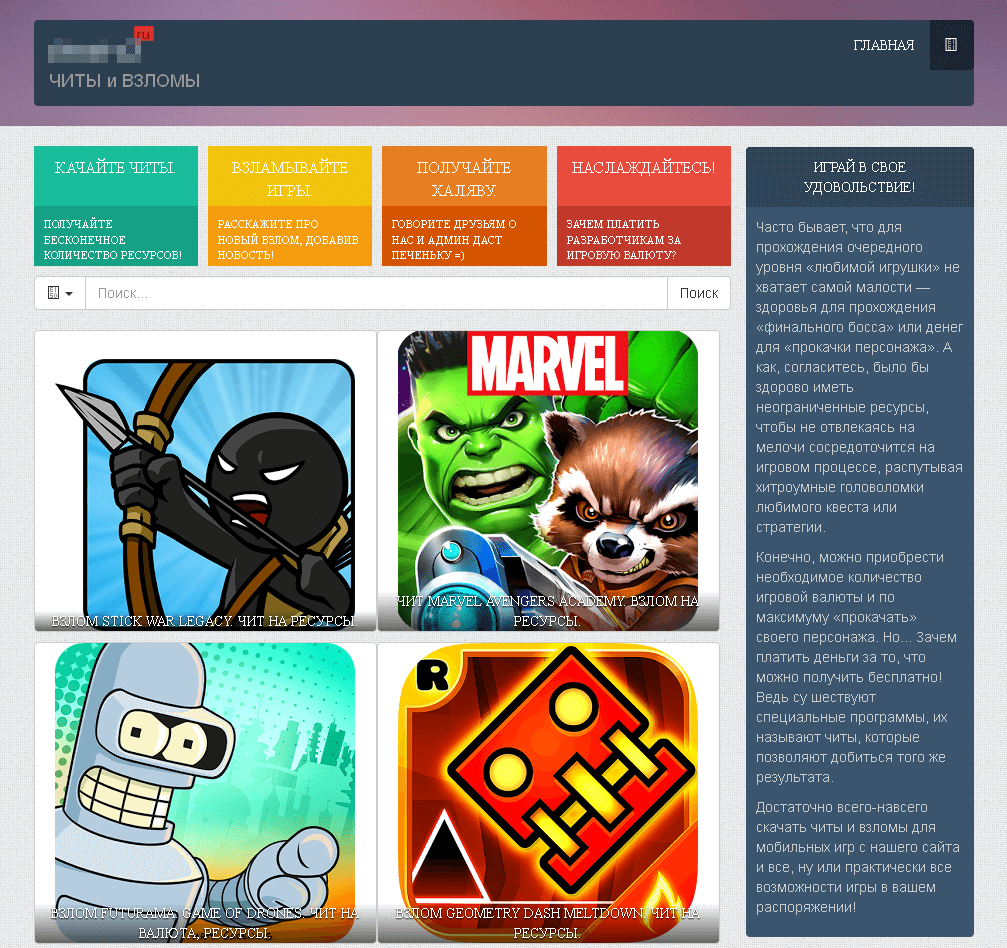
В поле зрения предприимчивых киберпреступников, распространяющих банковских троянцев, попали любители мобильных игр, которые стремятся получить все и сразу, не заплатив ни копейки и не потратив на это никаких усилий. В частности, когда пользователи пытаются найти в популярных поисковых системах информацию о читах для облегчения прохождения игр – например, возможности получить бесконечное золото, кристаллы и другую игровую валюту, – либо просто хотят скачать взломанную версию любимого игрового приложения, в результатах поиска потенциальным жертвам демонстрируются ссылки на многочисленные мошеннические веб-сайты, специально созданные для любителей пресловутой «халявы».
 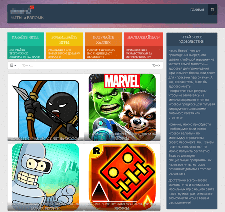
Веб-порталы злоумышленников содержат информацию о более чем 1000 различных популярных игр, поэтому при поиске практически любой известной игры в первых строчках результатов поисковых систем пользователи непременно увидят предложение злоумышленников. Примечательно, что данные сайты имеют действительную цифровую подпись, в результате чего многие потенциальные жертвы могут посчитать их безопасными.
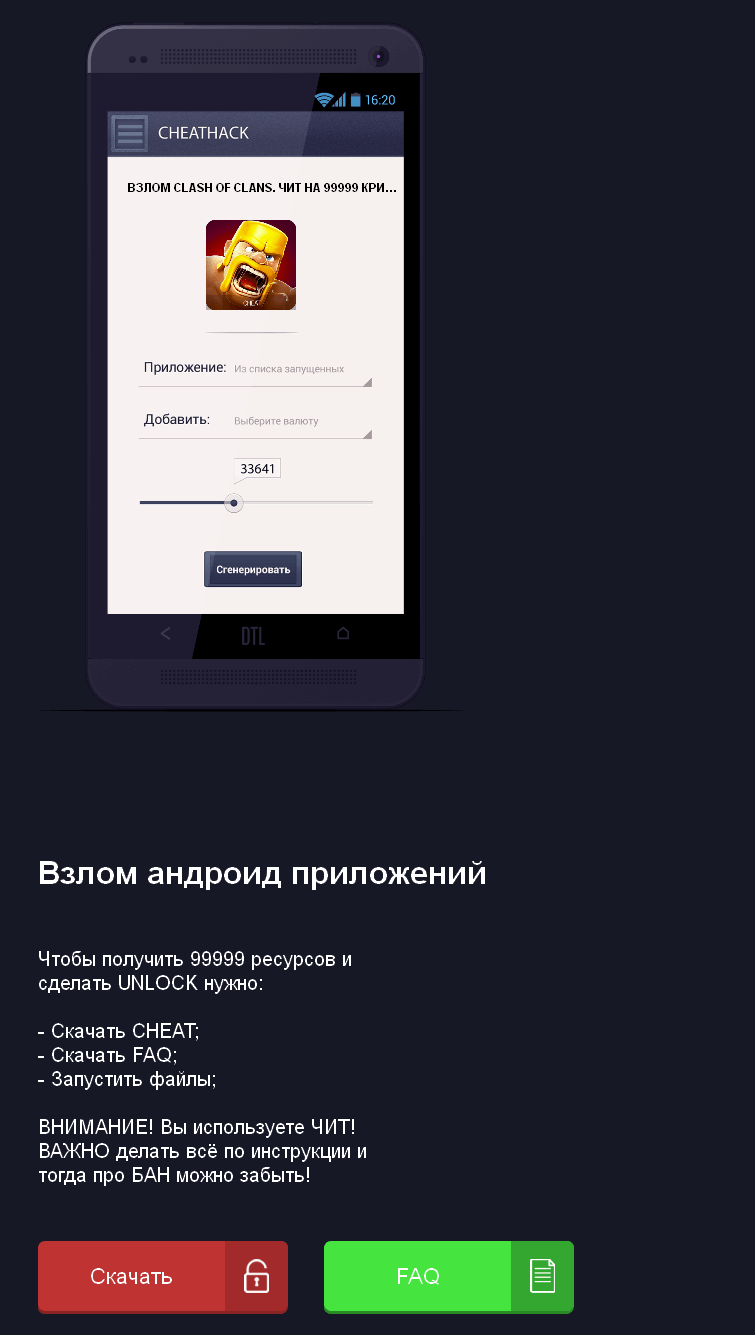
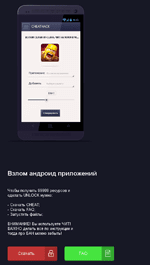
При попытке скачать с этих веб-порталов то или иное приложение владелец мобильного устройства перенаправляется на еще один мошеннический сайт, с которого под видом взломанных версий ПО или программ для читерства скачивается банковский троянец Android.BankBot.104.origin. Помимо этого вредоносного приложения, на смартфоны и планшеты могут также загружаться и другие троянцы, в частности, представители семейства банкеров Android.ZBot.
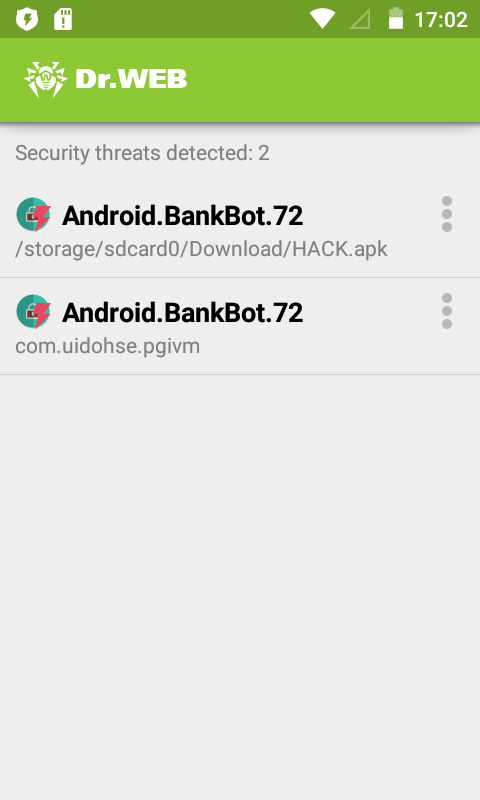
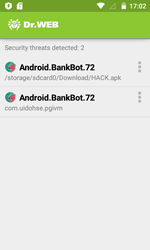
Распространяемый злоумышленниками троянец Android.BankBot.104.originзащищен специальным упаковщиком, который снижает вероятность обнаружения антивирусами и затрудняет анализ. Одна из последних его модификаций детектируется антивирусными продуктами Dr.Web для Android какAndroid.BankBot.72, однако вирусописатели постоянно создают новые перепакованные версии банкера, поэтому вредоносное приложение может обнаруживаться и под другими именами. Сам Android.BankBot.104.origin является обфусцированной версией банковского троянца Android.BankBot.80.origin – его код серьезно зашифрован, что также призвано осложнить анализ и обнаружение защитным ПО.
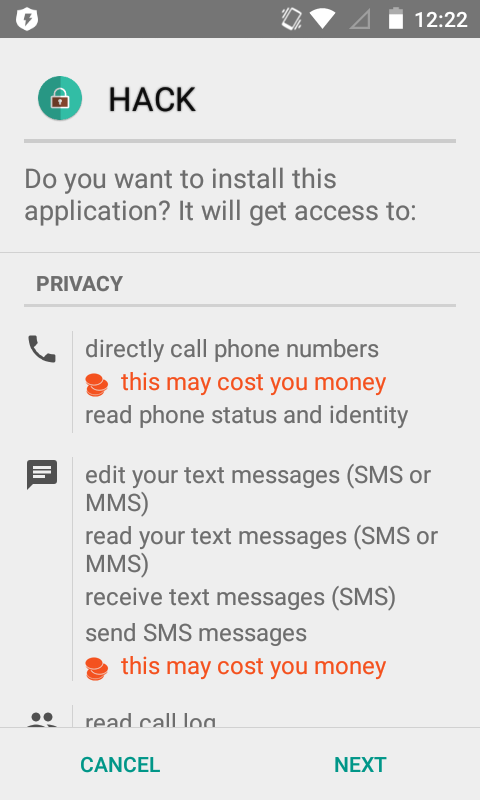
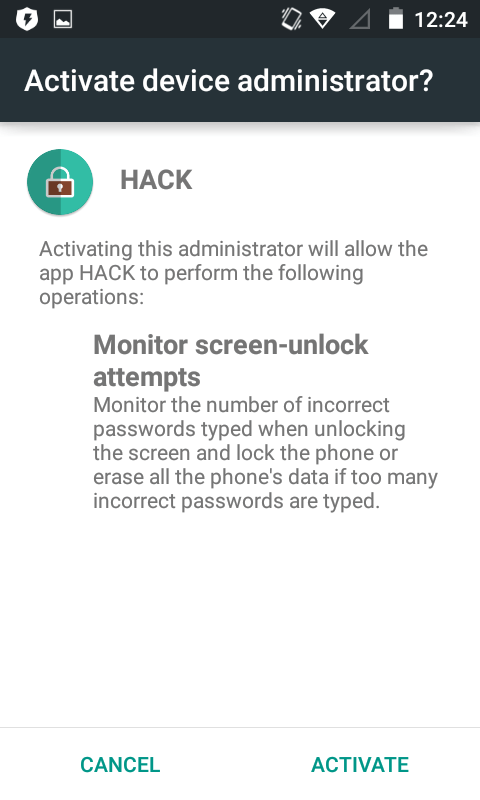
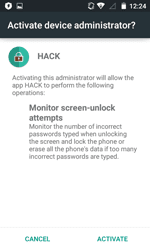
Android.BankBot.104.origin устанавливается на Android-смартфоны и планшеты как приложение с именем «HACK» и после запуска пытается получить доступ к функциям администратора устройства. Затем троянец удаляет свой значок из списка приложений на главном экране, скрываясь от пользователя.
Далее он приступает к непосредственному выполнению вредоносной деятельности. В частности, пытается определить, подключена ли у жертвы услуга мобильного банкинга, а также есть ли у нее какие-либо доступные денежные счета. Для этого вредоносное приложение отправляет СМС-сообщения со специальными командами на соответствующие номера банковских систем. Если Android.BankBot.104.originобнаруживает деньги, он пытается незаметно перевести их на счета злоумышленников.
Кроме того, киберпреступники могут дистанционно управлять банкером. Так, по команде с управляющего сервера троянец способен включить переадресацию вызовов на заданный номер, скрывать от пользователя входящие СМС и перехватывать их содержимое, отправлять СМС-сообщения, выполнять USSD-запросы, а также некоторые другие действия.
Специалисты компании «Доктор Веб» рекомендуют геймерам не искать взломанные версии игр и приложений для ОС Android и не устанавливать сомнительные программы на мобильные устройства, поскольку попытка сэкономить небольшую сумму может обернуться потерей всех денег на банковских счетах. Антивирусные продукты Dr.Web для Android успешно обнаруживают и удаляют известные модификации описанных троянцев, поэтому для наших пользователей они опасности не представляют.
Подробнее о троянце
В начало⇑
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Комментарии отсутствуют
Комментарии могут отставлять только зарегистрированные пользователи
|
Вакансии на сайте Jooble
|