|
Календарь мероприятий
октябрь  2026
Пн |
Вт |
Ср |
Чт |
Пт |
Сб |
Вс |
| | | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 | 11 | 12 | 13 | 14 | 15 | 16 | 17 | 18 | 19 | 20 | 21 | 22 | 23 | 24 | 25 | 26 | 27 | 28 | 29 | 30 | 31 | |
показать все 
Новости партнеров
Бизнес попросил правительство льготные кредиты на оборудование для работы ИИ
Читать далее
GISDAYS 2026: девятый ход главной ИБ-площадки страны пройдёт в двух столицах
Читать далее
Группа «Борлас» получила статус мастер-дистрибьютора по продуктам LS-TECH
Читать далее
«ТризТех» проведет первое большое мероприятие по сетевой безопасности
Читать далее
«Газинформсервис» и Fortis расскажут о российском решении для изоляции веб-сессий
Читать далее
показать все
Статьи
ИТ-инфраструктура в условиях дефицита
Читать далее
Это просто AI FOMO
Читать далее
Как вы выстраиваете систему безопасности в новых реалиях?
Читать далее
Какие компетенции нужны ИТ-директору, помимо технических знаний
Читать далее
ИT-менеджмент и «ссылка в Сибирь»: кровавая битва за души айтишников
Читать далее
Ключевая задача для технологического бизнеса — адаптация к новым правилам
Читать далее
Точность до метра и сантиметра: как применяют технологии позиционирования
Читать далее
Как искусственный интеллект изменит экономику
Читать далее
Эпоха российской ориентации на Запад в сфере программного обеспечения завершилась
Читать далее
Сладкая жизнь
Читать далее
показать все
|
Набор троянцев открывает доступ к зараженному компьютеру
Главная / Новости партнеров / Набор троянцев открывает доступ к зараженному компьютеру
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Среди множества видов вредоносных программ существует отдельная категория приложений, которые сами по себе не являются опасными, однако злоумышленники могут использовать их в противозаконных целях.
Речь идет о так называемых программах удаленного администрирования, которые могут использоваться как совершенно легально — для управления компьютером по сети, так и незаконно: с той же целью, но без ведома пользователя. Специалисты антивирусной компании «Доктор Веб» изучили одну из используемых злоумышленниками схем атаки, в ходе которой использовалось легально распространяемое приложение для организации удаленного доступа.
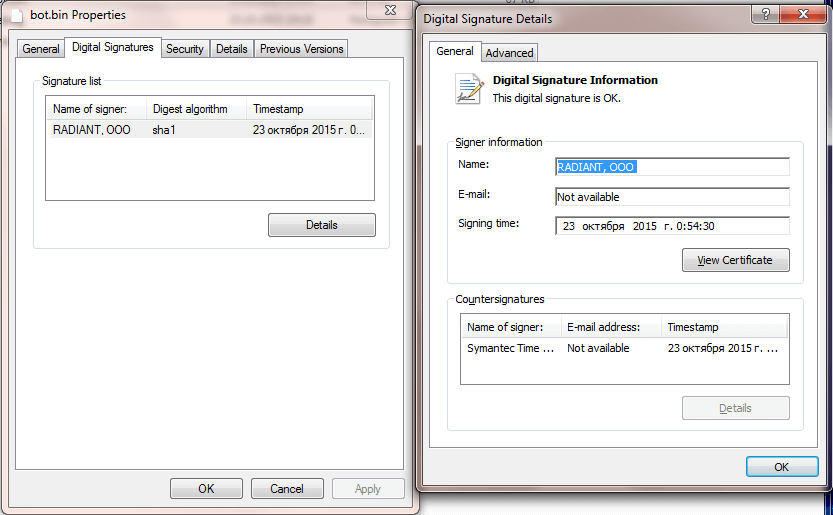
Целый пакет вредоносных программ, получивших общее наименованиеBackDoor.RatPack, киберпреступники распространяли при помощи эксплойта Exploit.CVE2012-0158.121 в виде документа в формате RTF, при попытке открыть который на компьютере жертвы расшифровывался и сохранялся вредоносный файл. Примечательно, что этот файл, представляющий собой программу-установщик, имеет действительную цифровую подпись (как, впрочем, почти все файлы из комплекта BackDoor.RatPack).

При запуске инсталлятор пытается выявить присутствие на атакуемом компьютере виртуальных машин, программ-мониторов и отладчиков, после чего проверяет наличие в системе программ «банк-клиент» нескольких российских кредитных организаций. Если все проверки прошли успешно, установщик скачивает с сервера злоумышленников и запускает на атакуемом компьютере другой установщик в формате NSIS (Nullsoft Scriptable Install System), содержащий еще один набор исполняемых файлов и несколько защищенных паролями архивов. Этот установщик распаковывает архивы и запускает исполняемые файлы.
Полезной нагрузкой установщика является несколько вариантов вполне легальной условно-бесплатной утилиты Remote Office Manager — специалисты компании «Доктор Веб» зафиксировали как минимум три таких варианта с разными конфигурационными настройками. С помощью перехвата ряда системных функций вредоносная программа скрывает значки этой утилиты в области уведомлений и панели задач Windows, чтобы пользователь не мог вовремя ее обнаружить. Можно предположить, что с применением BackDoor.RatPack злоумышленники пытаются получить доступ к банковским счетам и хранящейся на атакованной машине конфиденциальной информации методом удаленного управления зараженным компьютером.
Сигнатуры всех входящих в состав BackDoor.RatPack вредоносных файлов добавлены в вирусные базы Dr.Web, и потому они не представляют опасности для пользователей наших антивирусных продуктов.
Подробнее о троянце
С уважением,
компания «Доктор Веб»
www.drweb.com В начало⇑
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Комментарии отсутствуют
Комментарии могут отставлять только зарегистрированные пользователи
|
Вакансии на сайте Jooble
|