|
Календарь мероприятий
сентябрь  2026
Пн |
Вт |
Ср |
Чт |
Пт |
Сб |
Вс |
| 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 | 11 | 12 | 13 | 14 | 15 | 16 | 17 | 18 | 19 | 20 | 21 | 22 | 23 | 24 | 25 | 26 | 27 | 28 | 29 | 30 | | | | |
показать все 
Новости партнеров
Бизнес попросил правительство льготные кредиты на оборудование для работы ИИ
Читать далее
GISDAYS 2026: девятый ход главной ИБ-площадки страны пройдёт в двух столицах
Читать далее
Группа «Борлас» получила статус мастер-дистрибьютора по продуктам LS-TECH
Читать далее
«ТризТех» проведет первое большое мероприятие по сетевой безопасности
Читать далее
«Газинформсервис» и Fortis расскажут о российском решении для изоляции веб-сессий
Читать далее
показать все
Статьи
ИT-менеджмент и «ссылка в Сибирь»: кровавая битва за души айтишников
Читать далее
86% крупных российских компаний уже используют большие языковые модели, но бума ИИ-агентов пока нет: исследование «Инфосистемы Джет»
Читать далее
Экономика проектов в 2026-м: что оставить?
Читать далее
Готовность архитектуры облачной безопасности к новым вызовам
Читать далее
Нейросети в коде: помощник, костыль или новая норма?
Читать далее
Ключевая задача для технологического бизнеса — адаптация к новым правилам
Читать далее
Точность до метра и сантиметра: как применяют технологии позиционирования
Читать далее
Как искусственный интеллект изменит экономику
Читать далее
Эпоха российской ориентации на Запад в сфере программного обеспечения завершилась
Читать далее
Сладкая жизнь
Читать далее
показать все
|
Внимание: вредоносная рассылка от имени «Доктор Веб»
Главная / Новости партнеров / Внимание: вредоносная рассылка от имени «Доктор Веб»
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Вирусописатели нередко используют названия популярных антивирусных компаний для того, чтобы войти в доверие к пользователям и заразить их компьютеры какой-либо опасной вредоносной программой. В конце сентября злоумышленники использовали подобную методику в целях распространения опасного троянца, предназначенного для кражи паролей.
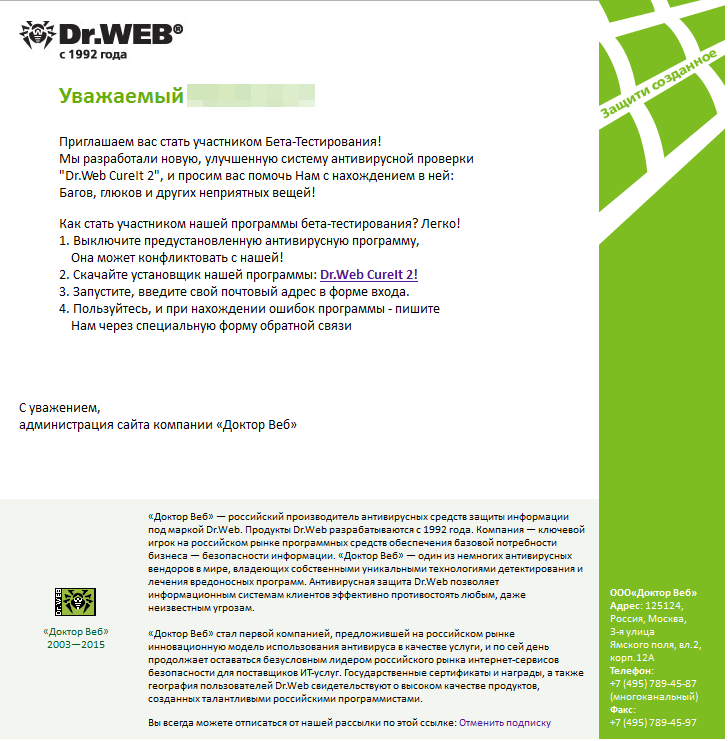
В последнее время интернет-пользователям стали приходить по электронной почте сообщения, отправленные якобы от лица антивирусной компании «Доктор Веб». Письма имеют тему «Здравствуйте, [имя пользователя], станьте нашим Тестером» и содержат предложение принять участие в тестировании некой утилиты «Dr.Web CureIt 2». При этом злоумышленники предлагают потенциальной жертве перед установкой данной «утилиты» отключить работающий на компьютере антивирус, который якобы может вызвать конфликт с устанавливаемой программой.
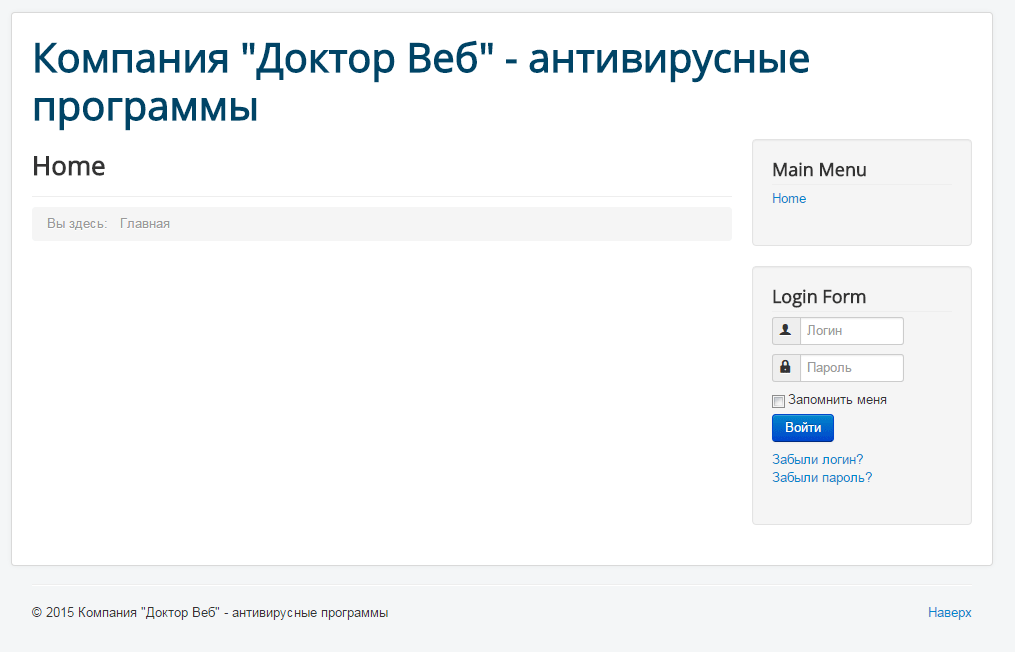
Известный случай получения подобной рассылки зафиксирован 29 сентября, в 04:10 по московскому времени. Ссылка, указанная в письме, ведет на вредоносный сайт, с которого на компьютер пользователя загружается троянецTrojan.PWS.Stealer.13052.
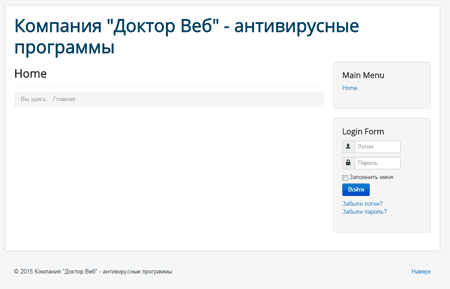
Данная вредоносная программа предназначена для кражи паролей и другой конфиденциальной информации на инфицированном компьютере. Компания «Доктор Веб» предупреждает пользователей о том, что она не проводит тестирования утилиты «Dr.Web CureIt 2», и призывает не идти на поводу у мошенников – не загружать и не запускать никаких приложений, полученных по ссылке в подобных почтовых сообщениях.
Сигнатура вредоносной программы Trojan.PWS.Stealer.13052 добавлена в вирусные базы Dr.Web, а адрес мошеннического сайта — в базы нерекомендуемых для посещения интернет-ресурсов. Отключать антивирус категорически не рекомендуется ни при каких обстоятельствах.
В начало⇑
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Комментарии отсутствуют
Комментарии могут отставлять только зарегистрированные пользователи
|
Вакансии на сайте Jooble
|