|
Календарь мероприятий
октябрь  2026
Пн |
Вт |
Ср |
Чт |
Пт |
Сб |
Вс |
| | | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 | 11 | 12 | 13 | 14 | 15 | 16 | 17 | 18 | 19 | 20 | 21 | 22 | 23 | 24 | 25 | 26 | 27 | 28 | 29 | 30 | 31 | |
показать все 
Новости партнеров
Рынок систем резервного копирования в России вырос на 18% в первом полугодии 2026 года
Читать далее
Электромобиль АТОМ впервые представят на выставке-форуме «Электроника России»
Читать далее
Бизнес попросил правительство льготные кредиты на оборудование для работы ИИ
Читать далее
GISDAYS 2026: девятый ход главной ИБ-площадки страны пройдёт в двух столицах
Читать далее
Группа «Борлас» получила статус мастер-дистрибьютора по продуктам LS-TECH
Читать далее
показать все
Статьи
ИТ-инфраструктура в условиях дефицита
Читать далее
Это просто AI FOMO
Читать далее
Как вы выстраиваете систему безопасности в новых реалиях?
Читать далее
Какие компетенции нужны ИТ-директору, помимо технических знаний
Читать далее
ИT-менеджмент и «ссылка в Сибирь»: кровавая битва за души айтишников
Читать далее
Ключевая задача для технологического бизнеса — адаптация к новым правилам
Читать далее
Точность до метра и сантиметра: как применяют технологии позиционирования
Читать далее
Как искусственный интеллект изменит экономику
Читать далее
Эпоха российской ориентации на Запад в сфере программного обеспечения завершилась
Читать далее
Сладкая жизнь
Читать далее
показать все
|
Готовность архитектуры облачной безопасности к новым вызовам
Главная / Статьи / Опросы / Готовность архитектуры облачной безопасности к новым вызовам
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Готовность архитектуры облачной безопасности к новым вызовам
Ландшафт угроз стал гораздо агрессивнее. Согласно отчету CrowdStrike за 2026 год, ИИ порождает более изощренные атаки.
1. Изменился ли ваш подход к защите облачных сред за последние 1–2 года? Произошел ли реальный сдвиг от защиты сетевого периметра к управлению доступом и идентификации пользователей?
2. Какие направления в области облачной безопасности вы активно внедряете или масштабируете прямо сейчас?
3. Какие угрозы для облачной инфраструктуры вы считаете наиболее актуальными сегодня?
4. Как внедрение технологий ИИ повлияло на вашу систему безопасности: вы применяете ИИ-инструменты для защиты и мониторинга, или в большей степени обеспокоены рисками использования ИИ злоумышленниками?
5. Что является основным препятствием для повышения уровня защищенности ваших облачных сред?
На вопросы «БИТа» отвечают эксперты компаний
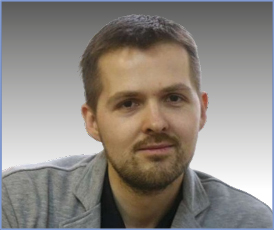 Алексей Ахмеев,
руководитель Управления информационной безопасности АО «Свой Банк» (входит в финтех-группу СВОЙ)
«Главное препятствие — это неготовность инфраструктур облачных сервисов к применению специализированных средств и методов обеспечения безопасности»
1. Да, сдвиг заметен, и движение идет именно в сторону управления доступами. Практически на каждой встрече с представителями облачных сервисов мы поднимаем один и тот же ключевой вопрос: можно ли управлять доступностью компонентов сервиса точечно?
Например, из пяти компонентов для одной группы пользователей сделать доступными два, для второй группы — открыть четыре компонента, а для третьей — только один. Также важно, можно ли разрешать подключение к облачному сервису только с определенных устройств или определенных внешних IP-адресов. Еще два года назад ничего из этого не было ни у одного из облачных сервисов, а сейчас уже видно, что работы в этом направлении ведутся.
2. Два ключевых направления — двухфакторная авторизация и точечное управление доступами.
3. Наиболее актуальная угроза для облачной инфраструктуры сегодня — это DDOS L3-L7.
4. Да, мы применяем языковые модели для обороны, при этом понимаем, как действуют злоумышленники, и можем различить атаки с применением ИИ и без него. Штатные пентестеры используют внутренние модели искусственного интеллекта для поиска уязвимых мест. По их наблюдениям, такие инструменты заметно ускоряют и упрощают обнаружение скрытых дефектов и слабых мест в коде.
Приведу реальный случай из практики. Есть модуль, написанный несколько лет назад. Тогда он прошел все предусмотренные проверки безопасности, уязвимостей найдено не было. С тех пор в коде не поменялось ни строчки. Но когда мы недавно прогнали его через современные ИИ-инструменты, наши пентестеры выявили в нем уязвимость. Это не значит, что раньше мы плохо смотрели, просто методы анализа стали значительно совершеннее, и то, что раньше оставалось незамеченным, теперь можно заметить и вовремя закрыть.
Однако это вовсе не означает, что базовые ИБ-практики отходят на второй план. Напротив, код-ревью перед релизом, регулярный пентест становятся даже важнее: инструменты анализа развиваются быстрее, чем меняется сам код, поэтому к старым, давно не изменявшимся компонентам стоит возвращаться на регулярной основе и проверять их заново.
5. Главное препятствие — это неготовность инфраструктур облачных сервисов к применению специализированных средств и методов обеспечения безопасности. Функциональность, которая закрывает наши требования — точечное управление доступом, гибкая настройка компонентов под группы пользователей, — либо отсутствует у провайдеров, либо пока реализована не до конца.
 Максим Куртин,
директор департамента информационной безопасности «Группы Астра»
«ИИ-инструменты мы используем в аналитике и при проектировании решений, сегодня без этого никуда. Но нас всерьез беспокоит то, что злоумышленники все активнее применяют ИИ для анализа систем защиты»
1. Подход действительно изменился. Классическая модель защиты периметра предполагала, что мы строим систему, замыкаем ее в себе и защищаем по контуру с помощью межсетевых экранов, изоляции сетей, контролем доступа к носителям информации. Сейчас же логика больше ориентирована на разные уровни доступа для пользователей. Принцип защиты строится на изоляции клиентов внутри среды, чтобы они не могли влиять друг на друга и получать доступ к чужим данным. То есть акцент сместился на контроль и управление доступом к защищаемой информации и идентификацию пользователей.
Практический пример — компонент IAM (Access Management), который мы разработали и внедрили в Astra Cloud Platform 2.1. Мы его совершенствуем и планируем сертифицировать в дальнейшем.
2. Недавно мы вывели на рынок решение «Защищенное аттестованное облако» от Astra Cloud (входит в «Группу Астра»), которое получило аттестат ФСТЭК России на соответствие нового приказа № 117 и приказа № 21. Для нас это не финальная точка, а, скорее, начало нового этапа по совершенствованию инфраструктуры. Модернизация для нас непрекращающийся процесс. В принципе, этого как раз и требует от рынка регулятор. Поэтому совершенствование и изменение конфигураций системы безопасности облака будут продолжаться постоянно.
Сейчас мы делаем акцент на двух направлениях.
Первое — оптимизация и расширение защищенного удаленного доступа для пользователей. Мы упрощаем пользовательский опыт, чтобы работа с системой не была настолько тяжелой, насколько формально того требует регулятор, но при этом не нарушаем требования безопасности.
Второе направление— расширяем функциональность защищенного блока хранения данных, добавляем новые типы хранения и обеспечиваем им высокий уровень безопасности.
3. На первом месте, на мой взгляд, сейчас стоят угрозы, связанные с искусственным интеллектом. Они пока слабо изучены и малопредсказуемы: сложно заранее оценить, как наличие ИИ внутри пользовательских систем и инфраструктуры повлияет на защищенный контур в целом. Мы смотрим в сторону функций безопасности, которые позволяют распознавать и нейтрализовывать нетипичное поведение ИИ-моделей внутри инфраструктуры. У «Группы Астра» уже есть свои зрелые наработки, которые мы постепенно будем внедрять в «Защищенное аттестованное облако».
4. И то, и другое, но с явным перекосом в сторону рисков. ИИ-инструменты мы, конечно, используем — в аналитике и при проектировании решений, сегодня без этого никуда. Но нас всерьез беспокоит то, что злоумышленники все активнее применяют ИИ для анализа систем защиты.
Могу вам сказать по нашим данным мониторинга, что значительная часть обнаруженных уязвимостей по стилю и характеру явно подготовлена с помощью ИИ. Поэтому «Группа Астра» разрабатывает не только сервисы и решения, но и понимание того, как защищаться от угроз, которые создает ИИ для информационных систем.
5. Здесь всегда приходится балансировать между двумя сторонами одного вопроса. Одна сторона — соответствие требованиям регулятора, другая — то, что реально нужно бизнесу и рынку. Эти запросы не всегда совпадают: заказчик хочет конкретный сервис или технологию, а под нее не всегда быстро находится или адаптируется надежное средство защиты (СЗИ/СКЗИ).
Дополнительная сложность в том, что отечественные СЗИ/СКЗИ, при всем прогрессе последних лет, местами еще не совсем «догоняют» мировые по уровню зрелости. Поэтому проверка нового, еще не проверенного решения в ту же облачную среду может занимать продолжительное время
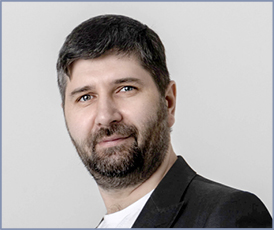 Леонид Дегтярев,
директор по информационным технологиям ГК X-Com
«Интенсивность и возможные вероятные последствия допущенной халатности растут, потому что на информационные системы завязано все больше и больше процессов, при этом системы взаимосвязаны друг с другом»
С появлением искусственного интеллекта появились и новые атаки, и они становятся более интенсивными. Иногда ИИ находит уязвимые места, о которых человек и предположить не мог. То есть можно сказать, что риски, определённо, возросли. Теперь к извечной схеме, где первый — тот, кто пытается воспользоваться уязвимостью, и второй — тот, кто эту уязвимость прикрывает, добавился новый компонент, и обе стороны могут им пользоваться зеркально. Ведь, с другой стороны, искусственным интеллектом можно пользоваться и для анализа собственных уязвимостей. Сама интенсивность и возможные вероятные последствия допущенной халатности растут, потому что на информационные системы завязано все больше и больше процессов, при этом системы взаимосвязаны друг с другом.
Этим аспектам мы стараемся уделять особое внимание.
Ключевые слова: облачная среда, безопасность, искусственный интеллект.
В начало⇑
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Комментарии отсутствуют
Комментарии могут отставлять только зарегистрированные пользователи
|
Вакансии на сайте Jooble
|