|
||||||||||||||||||||||||||||||||||||||||||||||
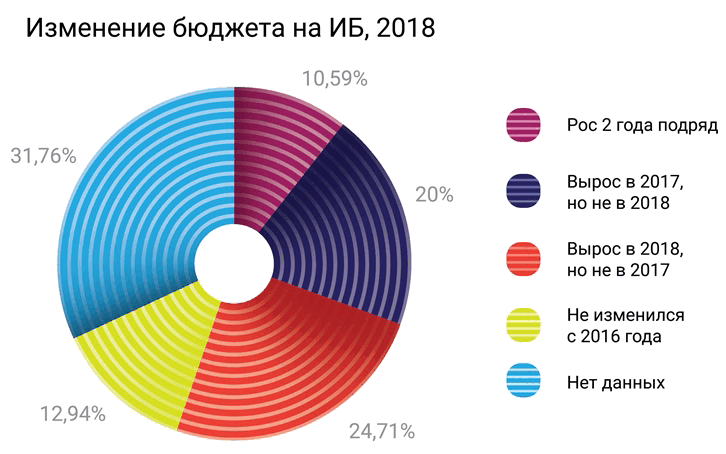
55,3% респондентов, участвующих в исследовании на протяжении двух лет, отметили увеличение своего ИБ-бюджета с 2016 года. Также 35,3% респондентов увеличивали свой бюджет в 2017 году и 10,6% респондентов адаптировали свой ИБ-бюджет к растущим угрозам непрерывно на протяжении двух лет (2016-2018).
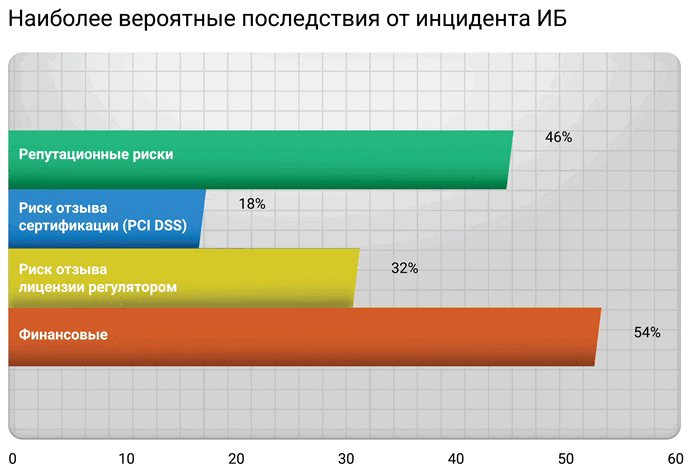
Более половины опрошенных отмечают в числе наиболее существенных последствий от ИБ-инцидентов финансовые издержки, еще около половины – репутационные. Повышение риска отзыва лицензии фиксируют треть респондентов (годом ранее – около четверти).
Обращает на себя внимание реакция финансовых организаций на введенное в конце мая прошлого года европейское регулирование о защите данных. Около четверти опрошенных банков отмечают, что уже привели свои системы в соответствие с требованиями GDPR (General Data Protection Regulation), и еще около трети планируют реализовать эту задачу в ближайший год.
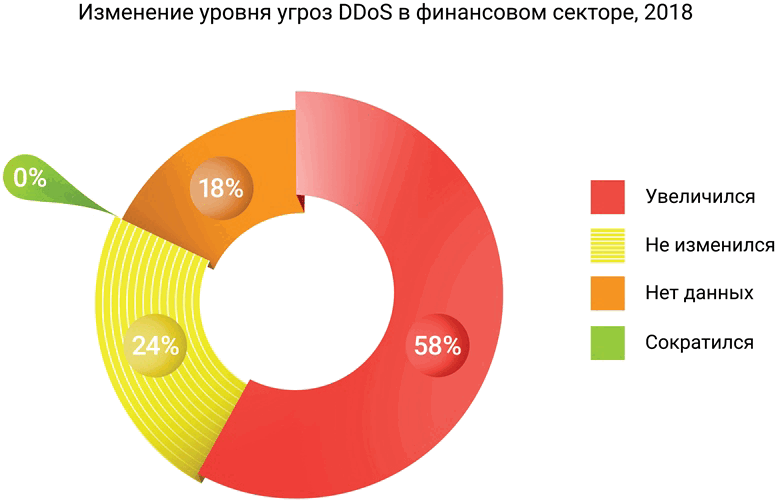
Стимулирует к замене ранее внедренных средств ИБ их недостаточный на фоне растущих угроз уровень защиты, что подтверждают пентесты либо уже зафиксированные инциденты (62% опрошенных, 53% годом ранее). 31% видят такую необходимость в ситуации перехода на новые инфраструктуры (облака и пр.), где используемые решения перестают быть эффективными (более четверти годом ранее). При подходе к выбору решения WAF 68% респондентов ориентируются на решение реально возникающих технологических задач: от защиты от атак «нулевого дня» до контроля безопасности часто обновляемого кода. В то же время для трети респондентов ключевой фактор – формальное соответствие требованиям стандарта PCI DSS. Более половины респондентов из финансового сектора отмечают, что за последний год уровень угроз DDoS вырос (аналогичный результат фиксировался и годом ранее). По оценке еще около четверти опрошенных, количество атак оставалось за тот же период неизменным (более трети годом ранее).
Более половины респондентов также указывают, что сталкивались с DDoS-атаками за последний год (в прошлом году таковых было 26%). Помимо DDoS, наиболее часто опрошенные компании из финансового сектора сталкиваются по-прежнему с фишингом (46%). Более трети утверждают, что избегали инцидентов ИБ за последний год.
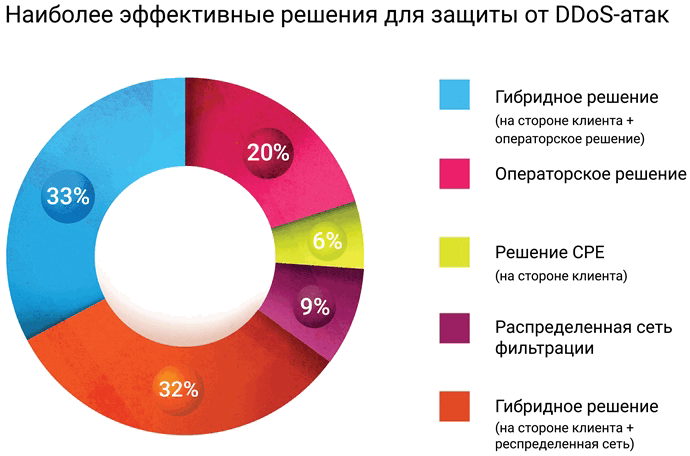
«Среди причин, которые могли спровоцировать подобный рост, можно назвать резкое падение курсов всех криптовалют. DDoS-атаки остаются одним из простейших методов монетизации вредоносного ПО, будь то зараженные серверы или ботнеты, основанные на персональных компьютерах и телефонах. В 2017 году у злоумышленников была возможность с определенной выгодой для себя использовать ботнеты и взломанные серверы для майнинга криптовалют. Как известно, основные затраты от майнинга – это электроэнергия, и если доступ к компьютеру получен нелегитимным образом, то за энергию злоумышленнику платить не приходится и криптовалюту он получает “из воздуха” вне зависимости от ее объемов. В 2018 году не только в связи с падением обменных курсов, но и категорической нестабильностью курса криптовалют для злоумышленников определенную привлекательность вновь обрели “старые добрые” способы зарабатывания на ботнетах: проведение атак с целью вымогательства», – говорит Артем Гавриченков, технический директор Qrator Labs. Большинство респондентов (65%) считают самым эффективным средством противодействия DDoS гибридные решения (на стороне клиента с участием операторского решения либо распределенной сети).
Рост количества банков, привлекающих внешние решения для защиты от атак, также во многом связан с повышенным уровнем угроз за последний год и ростом числа высокоскоростных DDoS-атак с использованием техники амплификации на основе memcache, LDAP-амплификации, атак с использованием протокола CoAP (Constrained Application Protocol).
Комментарии отсутствуют Комментарии могут отставлять только зарегистрированные пользователи
Вакансии на сайте Jooble
|
|
|||||||||||||||||||||||||||||||||||||||||||||
|
||||||||||||||||||||||||||||||||||||||||||||||