|
Календарь мероприятий
октябрь  2026
Пн |
Вт |
Ср |
Чт |
Пт |
Сб |
Вс |
| | | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 | 11 | 12 | 13 | 14 | 15 | 16 | 17 | 18 | 19 | 20 | 21 | 22 | 23 | 24 | 25 | 26 | 27 | 28 | 29 | 30 | 31 | |
показать все 
Новости партнеров
Рынок систем резервного копирования в России вырос на 18% в первом полугодии 2026 года
Читать далее
Бизнес попросил правительство льготные кредиты на оборудование для работы ИИ
Читать далее
GISDAYS 2026: девятый ход главной ИБ-площадки страны пройдёт в двух столицах
Читать далее
Группа «Борлас» получила статус мастер-дистрибьютора по продуктам LS-TECH
Читать далее
«ТризТех» проведет первое большое мероприятие по сетевой безопасности
Читать далее
показать все
Статьи
ИТ-инфраструктура в условиях дефицита
Читать далее
Это просто AI FOMO
Читать далее
Как вы выстраиваете систему безопасности в новых реалиях?
Читать далее
Какие компетенции нужны ИТ-директору, помимо технических знаний
Читать далее
ИT-менеджмент и «ссылка в Сибирь»: кровавая битва за души айтишников
Читать далее
Ключевая задача для технологического бизнеса — адаптация к новым правилам
Читать далее
Точность до метра и сантиметра: как применяют технологии позиционирования
Читать далее
Как искусственный интеллект изменит экономику
Читать далее
Эпоха российской ориентации на Запад в сфере программного обеспечения завершилась
Читать далее
Сладкая жизнь
Читать далее
показать все
|
«Доктор Веб» предупреждает: бестелесный троянец Kovter прячется в реестре
Главная / Новости партнеров / «Доктор Веб» предупреждает: бестелесный троянец Kovter прячется в реестре
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Среди современных вредоносных программ имеется особая категория троянцев, которых специалисты по информационной безопасности называют «бестелесными». Они действительно не присутствуют на инфицированном компьютере в виде отдельного файла, а работают непосредственно в оперативной памяти, используя для своего хранения различные контейнеры, например, системный реестр Windows. В этой статье компания «Доктор Веб» рассказывает об одном из представителей группы «бестелесных» троянцев, который получил название Trojan.Kovter.297.
Trojan.Kovter распространяется с помощью другого троянца —Trojan.MulDrop6.42771, специально созданного для установки на атакуемые компьютеры вредоносных приложений. Такая связка детектируется Антивирусом Dr.Web под именем Trojan.Kovter.297. Несмотря на кажущуюся простоту своего предназначения, Trojan.MulDrop6.42771 имеет довольно-таки сложную архитектуру. Код троянца содержит множество случайных строк и вызовов функций, чтобы усложнить его анализ, а основная вредоносная библиотека скрыта в ресурсахTrojan.MulDrop6.42771 в виде картинки. Этот троянец умеет определять, не запущены ли на компьютере виртуальные машины и иные средства отладки, которые обычно используются вирусными аналитиками для исследования образцов вредоносного ПО, и при обнаружении таковых завершает свою работу. Кроме того, он может показывать на экране компьютера произвольные сообщения и отключать функцию контроля учетных записей пользователя Windows (User Accounts Control, UAC).
Trojan.MulDrop6.42771 может обеспечить собственную автозагрузку в системе семью разными способами, а для запуска полезной нагрузки вирусописатели предусмотрели целых шесть различных методов: Trojan.MulDrop6.42771 использует тот из них, который указан в его конфигурации. Кроме того, эта вредоносная программа умеет копировать себя в корневые папки всех подключенных к зараженной машине дисков, создавая там файл автозапуска autorun.inf, то есть, распространяться подобно червю.
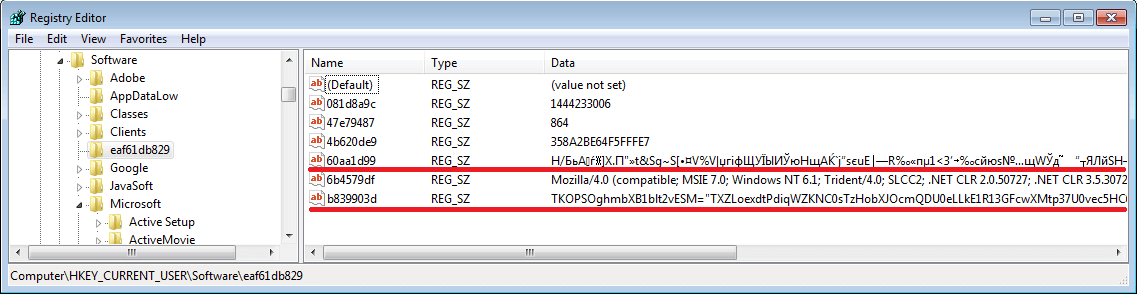
Как уже упоминалось ранее, некоторые образцы Trojan.MulDrop6.42771 содержат бестелесного троянца семейства Trojan.Kovter. Обычно он запускается троянцем-носителем, но обладает и собственным механизмом автозапуска. Эта вредоносная программа создает в системном реестре несколько записей: одна содержит само тело троянца в зашифрованном виде, вторая — скрипт для его расшифровки и загрузки в память компьютера. Имена этих записей включают специальные нечитаемые символы, поэтому стандартная программа regedit не может их показать.
Фактически Trojan.Kovter работает в оперативной памяти инфицированного компьютера, не сохраняя собственную копию на диске в виде отдельного файла, что в определенной степени затрудняет его поиск и удаление. С точки зрения вредоносных функций Trojan.Kovter можно отнести к категории рекламных троянцев — он незаметно для пользователя запускает в фоновом режиме несколько экземпляров браузера Microsoft Internet Explorer, «посещает» с их помощью указанные злоумышленниками сайты и накручивает количество просмотров рекламы, нажимая на рекламные ссылки и баннеры. Таким образом злоумышленники получают прибыль от организаторов партнерских программ и рекламодателей, размещающих рекламу с оплатой за нажатия и переходы.
Несмотря на то, что Trojan.Kovter старается работать на инфицированной машине скрытно, сканирование компьютера Антивирусом Dr.Web позволяет избавиться от заражения. Пользователям рекомендуется не забывать о своевременном обновлении вирусных баз и регулярно проверять компьютер при возникновении подозрений о присутствии на нем вредоносного ПО.
Подробнее о Trojan.MulDrop6.42771
Подробнее о Trojan.Kovter.297
В начало⇑
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Комментарии отсутствуют
Комментарии могут отставлять только зарегистрированные пользователи
|
Вакансии на сайте Jooble
|