|
Календарь мероприятий
октябрь  2026
Пн |
Вт |
Ср |
Чт |
Пт |
Сб |
Вс |
| | | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 | 11 | 12 | 13 | 14 | 15 | 16 | 17 | 18 | 19 | 20 | 21 | 22 | 23 | 24 | 25 | 26 | 27 | 28 | 29 | 30 | 31 | |
показать все 
Новости партнеров
Рынок систем резервного копирования в России вырос на 18% в первом полугодии 2026 года
Читать далее
Бизнес попросил правительство льготные кредиты на оборудование для работы ИИ
Читать далее
GISDAYS 2026: девятый ход главной ИБ-площадки страны пройдёт в двух столицах
Читать далее
Группа «Борлас» получила статус мастер-дистрибьютора по продуктам LS-TECH
Читать далее
«ТризТех» проведет первое большое мероприятие по сетевой безопасности
Читать далее
показать все
Статьи
ИТ-инфраструктура в условиях дефицита
Читать далее
Это просто AI FOMO
Читать далее
Как вы выстраиваете систему безопасности в новых реалиях?
Читать далее
Какие компетенции нужны ИТ-директору, помимо технических знаний
Читать далее
ИT-менеджмент и «ссылка в Сибирь»: кровавая битва за души айтишников
Читать далее
Ключевая задача для технологического бизнеса — адаптация к новым правилам
Читать далее
Точность до метра и сантиметра: как применяют технологии позиционирования
Читать далее
Как искусственный интеллект изменит экономику
Читать далее
Эпоха российской ориентации на Запад в сфере программного обеспечения завершилась
Читать далее
Сладкая жизнь
Читать далее
показать все
|
Троянец-бэкдор использует TeamViewer по-новому
Главная / Новости партнеров / Троянец-бэкдор использует TeamViewer по-новому
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Специалистам в области информационной безопасности известно несколько разновидностей вредоносных программ, использующих для получения несанкционированного доступа к зараженному компьютеру популярную утилиту удаленного администрирования TeamViewer. Новый троянец BackDoor.TeamViewer.49, обнаруженный вирусными аналитиками компании «Доктор Веб» в мае 2016 года, является исключением из этого правила, поскольку эксплуатирует данную программу с совсем иными целями.
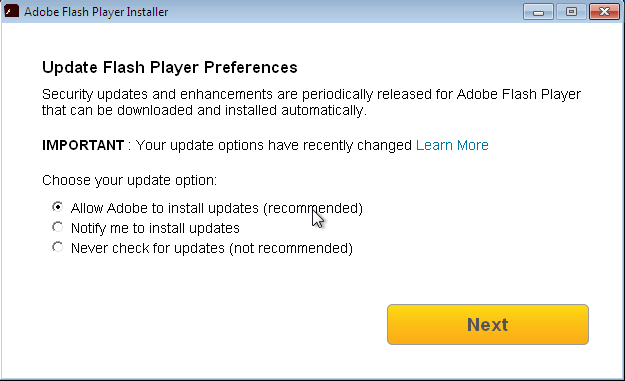
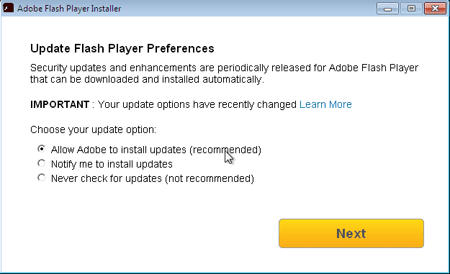
Для распространения троянца BackDoor.TeamViewer.49 киберпреступники используют другую вредоносную программу — Trojan.MulDrop6.39120, которая реализована в виде поддельного обновления Adobe Flash Player. Исполняемый файлTrojan.MulDrop6.39120 действительно устанавливает плеер на работающий под управлением Windows компьютер, но при этом втайне от пользователя сохраняет на диск приложение TeamViewer, троянца BackDoor.TeamViewer.49 и необходимый для его работы конфигурационный файл. В процессе установки на экране демонстрируется окно настоящего инсталлятора Flash Player.
Обычно различные троянцы используют TeamViewer с целью организации несанкционированного доступа к зараженному компьютеру. Однако бэкдоруBackDoor.TeamViewer.49 утилита TeamViewer нужна совсем по другой причине: он активно использует в своей работе различные внутренние функции процесса этой программы. Кроме того, при своем запуске TeamViewer автоматически помещает в память компьютера библиотеку avicap32.dll, чем и воспользовались злоумышленники: они поместили в папку, в которую Trojan.MulDrop6.39120сохраняет это приложение, троянскую библиотеку с таким же именем. В момент запуска TeamViewer автоматически загружает ее в память.
После запуска программы TeamViewer BackDoor.TeamViewer.49 удаляет ее значок из области уведомлений Windows и отключает в системе функцию показа сообщений об ошибках. Также троянец использует специальный механизм, призванный исключить его повторный запуск на зараженном компьютере. Необходимые для работы BackDoor.TeamViewer.49 параметры хранятся в зашифрованном конфигурационном файле.
BackDoor.TeamViewer.49 регистрирует себя в автозагрузке, а затем в непрерывном цикле, но с определенными интервалами, устанавливает атрибуты «системный» и «скрытый» для своей папки, где хранятся сам исполняемый файл, вредоносная библиотека и файл конфигурации. Если в какой-то момент времени установить эти атрибуты не удалось, вредоносная программа приступает к процедуре удаления из системного реестра всех ключей, относящихся к программе TeamViewer.
В теле троянца хранится еще одна зашифрованная библиотека, реализующая вредоносные функции BackDoor.TeamViewer.49. В ней содержится специальным образом сформированный массив с именами управляющих серверов, от которых троянец может получать различные команды. Вся информация, которой бэкдор обменивается с управляющим сервером, шифруется.
Троянец способен выполнять несколько управляющих директив, однако две основные из них — это команды на установку соединения с указанным удаленным узлом (включая возможность авторизации на нем) и на перенаправление трафика от управляющего сервера на заданный удаленный узел через инфицированный компьютер. Это позволяет злоумышленникам обеспечить собственную анонимность в Интернете, соединяясь с удаленными узлами через зараженный компьютер как через обычный прокси-сервер.
Вредоносные программы Trojan.MulDrop6.39120 и BackDoor.TeamViewer.49распознаются и удаляются Антивирусом Dr.Web, поэтому не представляют опасности для наших пользователей.
Подробнее о троянце
В начало⇑
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Комментарии отсутствуют
Комментарии могут отставлять только зарегистрированные пользователи
|
Вакансии на сайте Jooble
|