|
Календарь мероприятий
сентябрь  2026
Пн |
Вт |
Ср |
Чт |
Пт |
Сб |
Вс |
| 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 | 11 | 12 | 13 | 14 | 15 | 16 | 17 | 18 | 19 | 20 | 21 | 22 | 23 | 24 | 25 | 26 | 27 | 28 | 29 | 30 | | | | |
показать все 
Новости партнеров
Бизнес попросил правительство льготные кредиты на оборудование для работы ИИ
Читать далее
GISDAYS 2026: девятый ход главной ИБ-площадки страны пройдёт в двух столицах
Читать далее
Группа «Борлас» получила статус мастер-дистрибьютора по продуктам LS-TECH
Читать далее
«ТризТех» проведет первое большое мероприятие по сетевой безопасности
Читать далее
«Газинформсервис» и Fortis расскажут о российском решении для изоляции веб-сессий
Читать далее
показать все
Статьи
ИT-менеджмент и «ссылка в Сибирь»: кровавая битва за души айтишников
Читать далее
86% крупных российских компаний уже используют большие языковые модели, но бума ИИ-агентов пока нет: исследование «Инфосистемы Джет»
Читать далее
Экономика проектов в 2026-м: что оставить?
Читать далее
Готовность архитектуры облачной безопасности к новым вызовам
Читать далее
Нейросети в коде: помощник, костыль или новая норма?
Читать далее
Ключевая задача для технологического бизнеса — адаптация к новым правилам
Читать далее
Точность до метра и сантиметра: как применяют технологии позиционирования
Читать далее
Как искусственный интеллект изменит экономику
Читать далее
Эпоха российской ориентации на Запад в сфере программного обеспечения завершилась
Читать далее
Сладкая жизнь
Читать далее
показать все
|
«Доктор Веб» предупреждает: троянец-майнер загружается вместо обновления программы
Главная / Новости партнеров / «Доктор Веб» предупреждает: троянец-майнер загружается вместо обновления программы
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Вирусописатели применяют различные методики распространения вредоносных программ. Среди них особо следует отметить использование злоумышленниками стандартного механизма обновления приложений. Именно так распространялся нашумевший троянец-шифровальщик Trojan.Encoder.12544, известный под наименованиями Petya, Petya.A, ExPetya и WannaCry-2, а также бэкдор BackDoor.Dande. Сегодня мы расскажем еще об одном подобном случае, который был подробно исследован специалистами «Доктор Веб».
В нашу службу технической поддержки от одного из пользователей поступило сообщение о том, что Антивирус Dr.Web регулярно обнаруживает и удаляет на компьютере приложение для добычи криптовалют. Исследование журнала Антивируса показало, что майнер прятался во временной папке на зараженном ПК. В то же время журнал веб-антивируса SpIDer Gate сохранил информацию о том, что приложение пыталось соединиться с IP-адресом, который соответствует сайту компании Astrum Soft — производителя ПО «Компьютерный зал» для автоматизации компьютерных клубов и интернет-кафе.
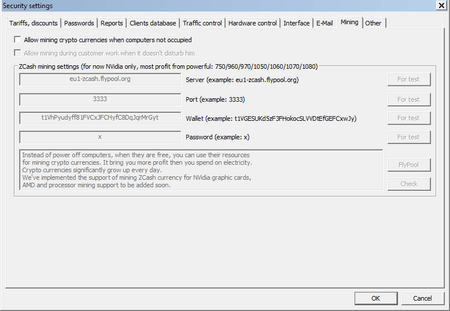
В самом приложении официально присутствует функция майнинга (добычи) криптовалют, которую пользователь может включить, когда компьютеры простаивают.
Тем не менее, дальнейшее исследование показало, что программой, беспокоившей пользователя, было не само приложение «Компьютерный зал», а скрытый майнер, добавленный в вирусные базы Dr.Web под именем Trojan.BtcMine.2869. Этот троянец автоматически скачивался с серверов компании Astrum Soft механизмом обновления программы «Компьютерный зал» и устанавливался им в систему.
Приложение «Компьютерный зал» периодически отправляет запрос на сервер своего разработчика, в котором передает версию приложения и сведения о системе. В ответ может поступить команда на загрузку или скачивание и запуск исполняемого файла, в котором должно быть реализовано обновление программы. Однако в исследованном нами образце загружаемый на компьютер файл имеет вредоносный функционал. Это вредоносное ПО завершает работу процессов svchostm.exe и svcnost.exe, сохраняет на диск троянца-майнера и для обеспечения его автоматического запуска модифицирует системный реестр Windows. Данные о кошельке, на который перечисляется добытая криптовалюта, зашиты в теле троянца. При удалении вредоносной программы пользователем механизм обновления может скачать и запустить его заново.
На 9 июля вирусные аналитики насчитали более 2700 зараженных компьютеров, на которых действует Trojan.BtcMine.2869. В исследованном специалистами «Доктор Веб» образце троянца, загружавшегося с сервера Astrum Soft, имена инфицированных ПК (воркеров) начинаются с префикса "soyuz6_", который также записан в теле троянца. На сегодняшний день таких зараженных компьютеров насчитывается 613. Троянец распространялся в период с 24 мая по 4 июля 2018 года. Разработчик ПО Astrum Soft и правоохранительные органы были проинформированы об этом инциденте.
Подробнее о троянце
В начало⇑
Facebook
Мой мир
Вконтакте
Одноклассники
Google+
Комментарии отсутствуют
Комментарии могут отставлять только зарегистрированные пользователи
|
Вакансии на сайте Jooble
|